Nội dung
- Caricature AI cho thấy shadow AI đã đi từ thói quen cá nhân sang rủi ro tổ chức
- Hai thứ vừa lộ ra: prompt công việc và danh tính nghề nghiệp — chạm tới việc kiểm soát nào
- Kiểm soát prompt, instance được phép và quyền xem lịch sử: ba chốt chặn quyết định chi phí rủi ro
- Shadow AI ở Việt Nam sẽ lộ mạnh nhất ở marketing, sales và đội nội dung
- Việc phải làm để AI không biến thành lỗ hổng: chặn prompt, chặn tài khoản, chặn thói quen
- Nguồn tham khảo
Trào lưu tạo ảnh caricature bằng AI nghe có vẻ chỉ là một kiểu vui trên mạng, nhưng với marketer và đội vận hành ở Việt Nam, nó là ví dụ rất rõ về cách một thói quen dùng AI cá nhân có thể chạm vào dữ liệu doanh nghiệp. Khi người dùng công khai chia sẻ kết quả do ChatGPT tạo ra, họ cũng vô tình để lộ cách mình đang dùng LLM cho công việc, mức độ phụ thuộc vào công cụ, và cả khả năng đang đưa thông tin nhạy cảm vào một hệ thống ngoài kiểm soát nội bộ.
Điểm đáng chú ý không nằm ở bức ảnh, mà ở tín hiệu phía sau nó: shadow AI, rò rỉ prompt, và danh sách mục tiêu cho tấn công xã hội. Bài phân tích từ TechRepublic cho thấy đây không chỉ là câu chuyện quyền riêng tư, mà là câu chuyện quản trị AI trong doanh nghiệp, đặc biệt với những đội marketing đang quen dùng công cụ AI rất nhanh nhưng chưa kịp đặt ra hàng rào kiểm soát.
Điểm chính
- Trào lưu caricature AI có thể vô tình xác nhận nhân viên đang dùng LLM cho việc liên quan đến công việc.
- Nếu dùng bản public không được doanh nghiệp cho phép, prompt có thể chứa dữ liệu nhạy cảm và nằm ngoài kiểm soát.
- Người đăng công khai còn tự tạo “danh sách mục tiêu” cho phishing và social engineering.
- Với marketer Việt Nam, vấn đề là quy trình và kiểm duyệt, không phải cấm AI bằng cảm tính.
Caricature AI cho thấy shadow AI đã đi từ thói quen cá nhân sang rủi ro tổ chức
TechRepublic mô tả một trào lưu lan trên Instagram và LinkedIn: người dùng nhập yêu cầu để ChatGPT tạo “caricature” dựa trên thông tin về bản thân và công việc, rồi chia sẻ kết quả công khai. Bề ngoài, đó là nội dung nhẹ nhàng, dễ viral. Nhưng trong môi trường doanh nghiệp, hành vi này lại cho thấy nhân viên có thể đang dùng LLM để xử lý những gì liên quan đến vai trò, dự án hoặc bối cảnh công việc.
Josh Davies của Fortra, được trích dẫn trong bài gốc, nhấn mạnh rằng vấn đề lớn hơn nằm ở chỗ người dùng đang “nói chuyện với LLM về công việc”. Nếu họ không dùng instance được doanh nghiệp chấp thuận, họ có thể đã đưa thông tin nhạy cảm vào một dịch vụ public. Đây chính là vùng tối của shadow AI: công cụ được dùng rộng rãi, nhưng đội an ninh và quản trị không nhìn thấy.
OWASP LLM Top Ten cũng xếp Sensitive Information Disclosure là một trong các rủi ro hàng đầu của LLM. Nói thẳng hơn, cái nguy không chỉ đến từ việc AI trả lời sai, mà từ việc người dùng vô tình biến prompt thành nơi chứa dữ liệu mà doanh nghiệp không còn kiểm soát.
Hai thứ vừa lộ ra: prompt công việc và danh tính nghề nghiệp — chạm tới việc kiểm soát nào
Trào lưu này không chỉ cho thấy nhân viên đang dùng AI; nó còn cho thấy họ đang tự mô tả nghề nghiệp, vị trí và bối cảnh làm việc trên môi trường công khai. TechRepublic nêu ví dụ các ảnh caricature thường hiển thị rõ nghề như banker, engineer, HR manager, developer hay healthcare provider. Bản thân chức danh có thể không phải bí mật, nhưng khi nó đi cùng việc xác nhận “tôi dùng LLM cho việc này”, bức tranh rủi ro thay đổi hẳn.
Prompt history: vì sao một tài khoản LLM có thể trở thành kho dữ liệu ngược
Davies lưu ý rằng nếu kẻ tấn công chiếm được tài khoản LLM, họ có thể xem lịch sử prompt và tìm thông tin nhạy cảm từng được nhập vào. Đây là điểm đáng ngại nhất với đội marketing, vì trong thực tế prompt thường chứa brief, ý tưởng campaign, thông tin khách hàng, kịch bản nội dung hoặc dữ liệu nội bộ để AI viết nhanh hơn. Khi tài khoản cá nhân bị lộ, toàn bộ “đường đi” của ý tưởng có thể bị đọc lại.
Link nguồn: TechRepublic: Viral AI Caricatures Highlight Shadow AI Dangers
Danh sách mục tiêu công khai: vì sao social engineering dễ hơn khi người dùng tự gắn nhãn mình
Việc đăng công khai ảnh do AI tạo ra giúp đối tượng xấu có một tập dữ liệu lớn để khoanh vùng người dùng có khả năng đang dùng LLM cho công việc. Từ góc nhìn tấn công, đây là nguồn thông tin rất thuận cho phishing: biết nghề, biết nền tảng đang dùng, biết cách người đó nói về bản thân. Với marketer, điều này chuyển từ câu chuyện “chia sẻ cho vui” sang câu chuyện “tự cung cấp manh mối cho kẻ tấn công”.
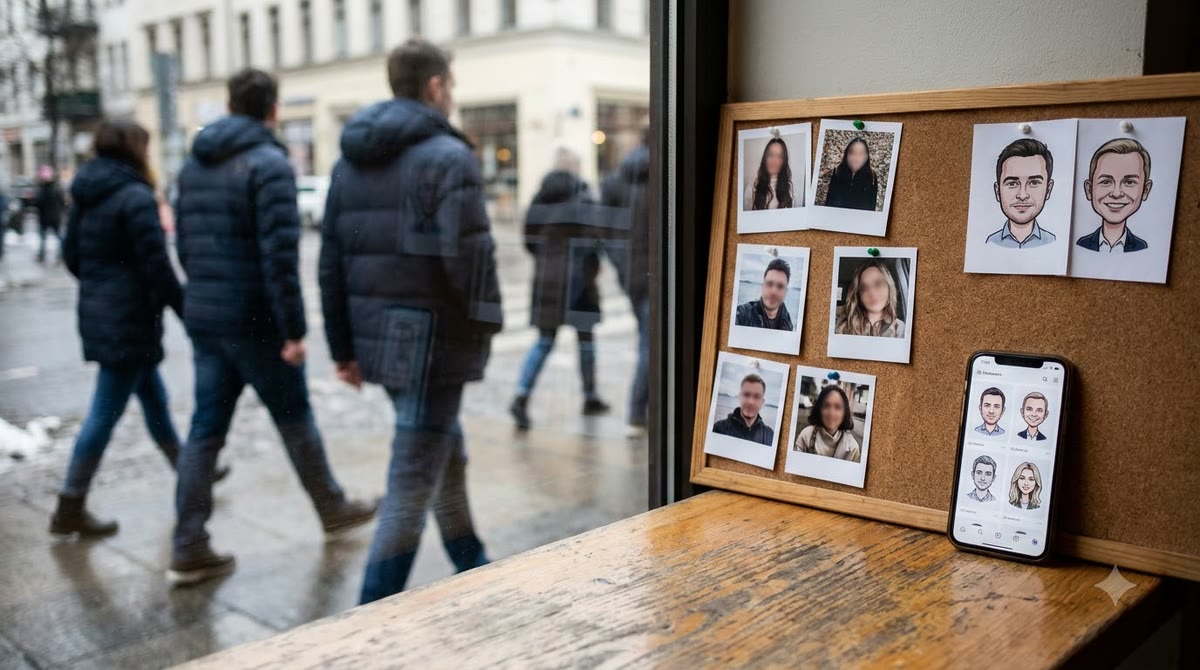
Link nguồn: TechRepublic: Viral AI Caricatures Highlight Shadow AI Dangers
Kiểm soát prompt, instance được phép và quyền xem lịch sử: ba chốt chặn quyết định chi phí rủi ro
Nếu nhìn theo cơ chế vận hành, trào lưu này đặt ra ba việc phải làm cùng lúc. Thứ nhất là kiểm soát nơi nhân viên được dùng AI. Thứ hai là giới hạn dữ liệu nào được đưa vào prompt. Thứ ba là biết ai có quyền truy cập lịch sử trao đổi với công cụ. Đây không còn là chuyện “có cho dùng AI hay không”, mà là thiết kế quy trình để AI không đi trước quản trị.
Điểm hay bị bỏ qua là chi phí của shadow AI thường không lộ ngay trên ngân sách. Nó hiện ra dưới dạng rủi ro thông tin, rủi ro thương hiệu và rủi ro an ninh. Với marketing, chỉ cần một người dùng public LLM để làm việc với nội dung nhạy cảm, cả đội đã có thể chịu ảnh hưởng khi dữ liệu bị lộ hoặc khi tài khoản bị chiếm.
Vì vậy, quản trị AI cần chuyển từ kiểu “khuyến nghị chung chung” sang những bước cụ thể hơn: quy định công cụ nào được phép dùng, dữ liệu nào cấm nhập vào prompt, và ai rà soát việc sử dụng AI trong team. Nếu thiếu ba chốt này, doanh nghiệp gần như không biết nhân viên đang làm gì với AI mỗi ngày.
Shadow AI ở Việt Nam sẽ lộ mạnh nhất ở marketing, sales và đội nội dung
Tại Việt Nam, nguy cơ này không nằm ở những hệ thống quá phức tạp mà thường bắt đầu từ thói quen rất đời thường: dùng tài khoản cá nhân để viết proposal, tóm tắt brief, làm outline, dịch nội dung, hay tạo ý tưởng cho social post. Vì công việc marketing vốn cần tốc độ, team càng dễ chấp nhận “mượn tạm” công cụ AI bên ngoài khi chưa kịp xin quyền truy cập hệ thống chính thức.
Điều đó tạo ra một khoảng trống quản trị khá rõ. Nhiều doanh nghiệp Việt đã nói về chuyển đổi số, nhưng chưa chốt được ranh giới giữa công cụ được phép và công cụ tự phát. Khi nhân sự dùng AI theo cách riêng, dữ liệu có thể đi ra ngoài trước khi phòng IT hoặc security biết chuyện. Với các agency, rủi ro còn lớn hơn vì một tài khoản có thể chạm nhiều khách hàng cùng lúc.
Với marketer Việt, kết luận thực dụng là: đừng chỉ hỏi AI làm được gì, hãy hỏi ai được dùng, được dùng với dữ liệu nào, và ai chịu trách nhiệm nếu prompt biến thành điểm rò rỉ.
Việc phải làm để AI không biến thành lỗ hổng: chặn prompt, chặn tài khoản, chặn thói quen
- Chỉ cho nhân sự dùng instance AI được doanh nghiệp chấp thuận, nhất là với brief, dữ liệu khách hàng và tài liệu nội bộ.
- Viết quy định rõ dữ liệu nào không được nhập vào prompt, kể cả khi đang thử ý tưởng hoặc viết nháp.
- Kiểm tra cách team lưu và chia sẻ tài khoản LLM; không để một tài khoản cá nhân giữ quá nhiều thông tin công việc.
- Đưa shadow AI vào checklist an ninh và đào tạo định kỳ cho marketing, sales, CS và agency partners.
Tóm lại, trào lưu caricature AI không phải câu chuyện giải trí vô hại. Nó là một tín hiệu dễ thấy về cách shadow AI đang len vào công việc hàng ngày, và cũng là lời nhắc rằng doanh nghiệp nào muốn dùng AI an toàn thì phải quản được prompt, tài khoản và thói quen trước khi nghĩ đến chuyện mở rộng.
Xem thêm phân tích & hướng dẫn marketing tại https://marketing365.vn.
Theo dõi thêm các bài phân tích từ Marketing365 để cập nhật xu hướng marketing mới nhất.
Đọc thêm các bài cùng chuyên mục Digital Trends.